
Aller au contenu principal
Notification
ITPro
  • Ressources IT
  • Newsletter
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
Se connecter
S’inscrire
  • Facebook
  • X
  • Linkedin
  • Instagram

Inscrivez-vous

Newsletter iTPro

  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  1. Accueil
  2. Cybersécurité
  3. Analyse Microsoft Patch Tuesday Mars 2025

Sommaire

  • Sept Zero-Days recensés
  • Six failles exploitées
  • Faille dans le pilote Windows Fast FAT File System (CVE-2025-24985)
  • Trois vulnérabilités affectant le système de fichiers NTFS de Windows
  • Analyse des précédents Microsoft Patch Tuesday avec les experts iTPro.fr

Tech stories

  • Tech Stories

    Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

  • Tech Stories

    DEVOPS REX 2026 : deux jours pour confronter les pratiques DevOps aux réalités du terrain

Détail-Microsoft-Patch-Tuesday-Mars-2025-Microsoft-IT-Experts-@iTPro.fr-2025
Vulnérabilités & CVE

Analyse Microsoft Patch Tuesday Mars 2025

Par

IT Pro Magazine
13 mars 2025
2 minutes

Microsoft vient de publier son dernier patch Tuesday. Que retenir en quelques points clés ?

Sommaire

  • Sept Zero-Days recensés
  • Six failles exploitées
  • Faille dans le pilote Windows Fast FAT File System (CVE-2025-24985)
  • Trois vulnérabilités affectant le système de fichiers NTFS de Windows
  • Analyse des précédents Microsoft Patch Tuesday avec les experts iTPro.fr

Satnam Narang, Senior Staff Research Engineer chez Tenable partage son analyse sur la mise à jour du Patch Tuesday de Microsoft de ce mois-ci.

Microsoft a publié des correctifs pour 56 vulnérabilités (CVE), dont sept zero-days, parmi lesquelles six sont activement exploitées.

Sept Zero-Days recensés

Avec sept zero-days recensés, la mise à jour de mars 2025 fait partie des plus chargées en vulnérabilités critiques, un niveau déjà atteint à deux reprises en 2024. En septembre dernier, cinq zero-days avaient été exploités dans la nature et deux autres divulgués avant l’arrivée des correctifs.

Ce mois-ci ressemble beaucoup à août 2024, où six zero-days étaient déjà exploités et un autre connu avant la mise à disposition du patch.

Tech Stories

Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Cloud souverain, intelligence artificielle, cybersécurité, gouvernance des données, outils collaboratifs… Face aux enjeux de maîtrise technologique et de résilience numérique, l’open source s’impose comme un levier stratégique pour les organisations.

Lire l'article : Open Source Experience 2026 : Quelles solutions open source pour répondre aux grands défis des systèmes d’information ?

Six failles exploitées

Autre point marquant : les six failles exploitées activement ce mois-ci dépassent le total combiné de janvier et février 2025, qui comptait cinq zero-days.

Parmi ces vulnérabilités, CVE-2025-26633 concerne un contournement de fonctionnalité de sécurité dans la Microsoft Management Console (MMC). Pour l’exploiter, un attaquant doit convaincre sa cible (qu’elle soit simple utilisateur ou administrateur) d’ouvrir un fichier piégé. L’ingénierie sociale reste l’une des méthodes les plus efficaces pour y parvenir. Notez qu’il s’agit de la seconde faille zero-day exploitée dans MMC, après CVE-2024-43572 corrigée en octobre2024
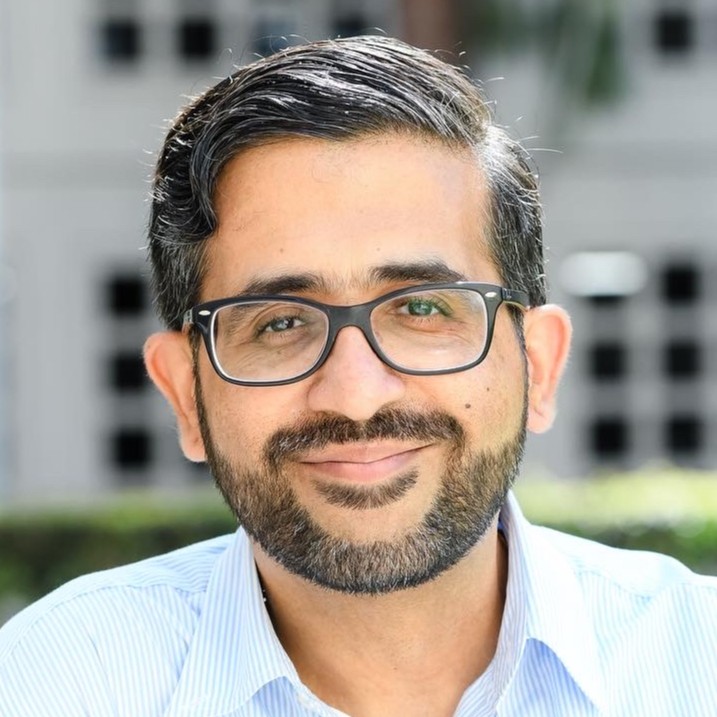
Satnam Narang, Senior Staff Research Engineer chez Tenable

Faille dans le pilote Windows Fast FAT File System (CVE-2025-24985)

Autre nouveauté : une faille dans le pilote Windows Fast FAT File System (CVE-2025-24985), ce qui est une première depuis trois ans. Ce zero-day, signalé anonymement, est également le premier du genre à être exploité dans la nature, cependant, on manque de détails techniques sur son exploitation.

Ressource IT

SIEM & PME : Comment construire la boîte noire de votre SI ?

Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et…

Découvrir la ressource : SIEM & PME : Comment construire la boîte noire de votre SI ?

Trois vulnérabilités affectant le système de fichiers NTFS de Windows

Microsoft a aussi corrigé trois vulnérabilités affectant le système de fichiers NTFS de Windows : deux failles de divulgation d’informations (CVE-2025-24984, CVE-2025-24991) et une exécution de code à distance (CVE-2025-24993), la plus critique des trois. Ces failles zero-day nécessitent qu’un attaquant convainque sa cible de monter un disque dur virtuel (VHD) spécialement conçu. Une fois exploitées, elles permettent d’exécuter du code arbitraire ou d’accéder à des informations sensibles en mémoire.

Fait notable, une seule élévation de privilèges figure parmi les zero-days corrigés ce mois-ci. CVE-2025-24983, qui affecte le sous-système Windows Win32 Kernel, pourrait permettre à un attaquant ayant déjà un accès initial au système (via une faille ou du phishing) d’obtenir les privilèges SYSTEM. Toutefois, son exploitation semble plus complexe que d’habitude, car elle repose sur l’exploitation d’une « race condition ». »

Inscrivez-vous

Newsletter iTPro

Analyse des précédents Microsoft Patch Tuesday avec les experts iTPro.fr

Mai 2024 – Microsoft Patch Tuesday Mai 2024

Juin 2024 – Microsoft Patch Tuesday Juin 2024

Septembre 2024 – Microsoft Patch Tuesday Septembre 2024

IT Pro Magazine

Rédigé par IT Pro Magazine

Le comité éditorial de IT Pro Magazine est composé de journalistes informatiques, experts et contributeurs spécialistes des services, solutions et technologies informatiques d’entreprise.

Tous ses articles →

Cybersécurité

À lire également...

  • Damien Gbiorczyk - Expert Cyberrésilience - Illumio - ITW iTPro.fr sur LA26
    Zero Trust

    Illumio alerte : « Toute entreprise doit partir du principe qu’elle sera compromise »

    Par

    Sabine Terrey
    18 novembre 2026
    4 minutes
  • Analyse Microsoft Patch Tuesday Octobre 2026 - Chronique Cybersécurité Expert
    Phishing & Ingénierie Sociale

    Analyse Patch Tuesday Novembre 2026

    Par

    La rédaction iTPro.fr
    18 novembre 2026
    1 minute
  • Facturation électronique
    Conformité NIS2 / DORA / RGPD

    La facturation électronique en France : un nouveau front cyber pour les entreprises ?

    Par

    Daniel Fried
    18 novembre 2026
    4 minutes
  • Cybersécurité OT un affaire de dirigeants
    Gouvernance & Métier RSSI

    Cybersécurité OT : une affaire de sûreté, donc de dirigeants

    Par

    Jean Baptiste Grandvallet
    16 novembre 2026
    6 minutes
ITPro
  • X
  • Linkedin
  • Facebook
  • Instagram
Se connecter
S’inscrire
  • Cloud & Infrastructure
  • Cybersécurité
  • Data & IA
  • Workplace et Endpoints
  • Ressources IT
  • Espace responsable sécurité
  • Espace DSI
  • Espace Architecte IT
  • Espace IT Manager
  • Espace Responsable Data / IA

Inscrivez-vous

Newsletter iTPro

© iTPro.fr

  • Qui sommes-nous
  • Contact
  • Comité éditorial
  • Régie médias
  • Mentions-légales
  • Gestion et protection des données personnelles
  • Gestion des cookies
Gérer le consentement aux cookies
Pour offrir les meilleures expériences, nous utilisons des technologies telles que les cookies pour stocker et/ou accéder aux informations des appareils. Le fait de consentir à ces technologies nous permettra de traiter des données telles que le comportement de navigation ou les ID uniques sur ce site. Le fait de ne pas consentir ou de retirer son consentement peut avoir un effet négatif sur certaines caractéristiques et fonctions.
Fonctionnel Toujours activé
Le stockage ou l’accès technique est strictement nécessaire dans la finalité d’intérêt légitime de permettre l’utilisation d’un service spécifique explicitement demandé par l’abonné ou l’internaute, ou dans le seul but d’effectuer la transmission d’une communication sur un réseau de communications électroniques.
Préférences
Le stockage ou l’accès technique est nécessaire dans la finalité d’intérêt légitime de stocker des préférences qui ne sont pas demandées par l’abonné ou la personne utilisant le service.
Statistiques
Le stockage ou l’accès technique qui est utilisé exclusivement à des fins statistiques. Le stockage ou l’accès technique qui est utilisé exclusivement dans des finalités statistiques anonymes. En l’absence d’une assignation à comparaître, d’une conformité volontaire de la part de votre fournisseur d’accès à internet ou d’enregistrements supplémentaires provenant d’une tierce partie, les informations stockées ou extraites à cette seule fin ne peuvent généralement pas être utilisées pour vous identifier.
Marketing
Le stockage ou l’accès technique est nécessaire pour créer des profils d’internautes afin d’envoyer des publicités, ou pour suivre l’internaute sur un site web ou sur plusieurs sites web ayant des finalités marketing similaires.
  • Gérer les options
  • Gérer les services
  • Gérer {vendor_count} fournisseurs
  • En savoir plus sur ces finalités
Voir les préférences
  • {title}
  • {title}
  • {title}



