
Les cybercriminels exploitent désormais la confiance accordée à l’intelligence artificielle
Cybermenaces 2026 : l’IA devient la nouvelle arme des attaquants
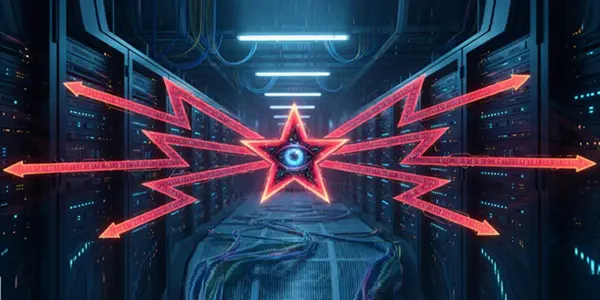
Le nouveau Cato CTRL SASE Threat Report 2026 de Cato Networks, tire la sonnette d’alarme sur une mutation majeure du paysage cyber. Selon les chercheurs du laboratoire Cato CTRL, les attaquants ne se contentent plus d’exploiter des failles techniques : ils s’appuient désormais sur les schémas d’usage et les automatismes introduits par l’intelligence artificielle pour contourner les défenses traditionnelles.
« Les cybercriminels apprennent à vivre à l’intérieur des systèmes d’IA plutôt qu’à les attaquer frontalement », résume le rapport. Cette approche, fondée sur la confiance implicite accordée aux modèles et à leurs réponses, ouvre une ère où l’IA devient à la fois outil et vecteur d’attaque.
Une cybercriminalité augmentée par l’IA
Le rapport identifie cinq développements majeurs qui redéfinissent les frontières de la cybersécurité à l’heure de l’IA générative :
- Fausses identités instantanées
Des outils d’IA accessibles au grand public permettent de générer en quelques minutes de faux documents – passeports, permis, justificatifs – d’un réalisme troublant.
- Phishing à la carte
Des variantes de WormGPT, Grok ou Mixtral démontrent l’efficacité d’IA capables de produire à grande échelle des messages de phishing ou de l’ingénierie sociale ultra-ciblée.
- Living Off AI (LOA)
Ce nouveau concept, illustré par une preuve de concept ciblant le Model Context Protocol d’Atlassian, montre comment une simple entrée externe, comme un ticket de support, peut déclencher automatiquement des actions internes malveillantes via un workflow d’IA.
- HashJack : les failles des navigateurs IA
En intégrant des instructions cachées dans des fragments d’URL légitimes, cette méthode trompe les agents conversationnels intégrés aux navigateurs pour exfiltrer des données ou lancer des campagnes de phishing, sans compromettre directement le site visité
- Vulnérabilités de Claude Skills
Les chercheurs ont démontré qu’un module apparemment légitime pouvait être détourné pour exécuter un ransomware du type MedusaLocker, illustrant la facilité avec laquelle des fonctions d’automatisation peuvent être « militarisées ».
Une adoption massive, un risque diffus
Au quatrième trimestre 2025, 92 % des entreprises utilisaient au moins un outil d’IA selon Cato CTRL. Cette généralisation, accélérée par la diversification des usages (assistants métiers, copilotes, moteurs analytiques), entraîne une explosion du phénomène de Shadow AI, c’est à dire l’emploi d’outils non validés ni surveillés par les équipes de sécurité.
Résultat : la surface d’exposition s’élargit, souvent à l’insu des organisations. Les attaques deviennent plus furtives, car elles exploitent des processus métiers automatisés et donc implicitement approuvés.
L’interaction homme–IA : nouveau champ de bataille
Les menaces ciblent désormais les interactions entre utilisateurs, données et intelligences artificielles. Les défenses centrées sur les systèmes traditionnels ne suffisent plus : il faut surveiller les flux de décision de l’IA elle-même.
Cato CTRL recommande de renforcer la gouvernance des usages de l’IA, de contrôler les automatismes intégrés dans les workflows et de considérer toute sortie d’un modèle d’IA comme potentiellement non fiable jusqu’à vérification.
2026 pourrait bien être l’année où la sécurité informatique devra, enfin, apprendre à défendre… ses propres intelligences artificielles !
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- Les 3 fondamentaux pour réussir son projet d’automatisation intelligente
- Le rôle de la 5G dans la croissance et relance économique
- Les services cognitifs : un élément essentiel pour la gestion intelligente des contenus d’entreprise
- Les nouvelles technologies à l’horizon 2030
- Les entreprises européennes championnes de l’IA
Les plus consultés sur iTPro.fr
- Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
- BeyondTrust accélère sur l’identité des IA
- IA au travail : les Millennials utilisent l’IA sans filet, la Gen Z avance mieux accompagnée
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
Articles les + lus
Agents IA : les DSI perdent le contrôle d’une flotte qu’ils ne savent plus piloter
Pannes IT : 48 millions d’euros perdus chaque année par les entreprises françaises
Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
Agents IA : arrêtons de leur confier nos secrets
À la une de la chaîne IA
- Agents IA : les DSI perdent le contrôle d’une flotte qu’ils ne savent plus piloter
- Pannes IT : 48 millions d’euros perdus chaque année par les entreprises françaises
- Maturité IA : chez les entreprises les plus avancées, le défi passe du déploiement au passage à l’échelle
- Agents IA incontrôlés et rappel à l’ordre de Bruxelles : pourquoi la réponse doit être technique, pas seulement juridique
- Agents IA : arrêtons de leur confier nos secrets




