
Le 17 septembre 2013, j’ai été invité à participer à un colloque pour présenter ce sujet en une vingtaine de minutes à la Maison du Barreau de Paris, sur l’invitation d’Anne-Katel Martineau, présidente de la Confédération Nationale des Avocats.
Protection des données dans le CLOUD : réalité ou illusion ?
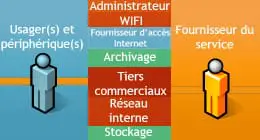
Pourquoi ce corps de métier est-il plus particulièrement sensible aux données qu’il pourrait exposer sur des services hébergés dans le Cloud Computing ? µ
Simplement parce que ses membres doivent impérativement garantir le respect du secret professionnel. En effet, le secret professionnel, qu’on peut interpréter comme une communication entre un avocat et un client, interdit à l’avocat de dévoiler aux tiers les confidences ou secrets qu’il a reçus de ses clients : c’est la garantie d’une réelle défense au mieux des intérêts du citoyen ou de l’entreprise. Quant à la confidentialité, qu’on peut considérer comme une relation collaborative entre avocats, elle couvre les communications verbales ou écrites entre pairs.
Protection des données dans le CLOUD : réalité ou illusion ?
Là où pour certains métiers, cela relève uniquement du bon sens, pour les avocats, les personnels de santé, et certaines autres catégories professionnelles, la rupture du secret professionnel et/ou de la confidentialité peut prendre une tournure plus que déplaisante, et pas uniquement pour des raisons d’atteinte à l’image ou de règlements financiers à l’amiable. En effet, le respect du secret professionnel est inscrit comme un principe fondamental du code déontologique de l’avocat, comme un droit et un devoir.
Voici deux extraits du Code Pénal se rapportant aux devoirs de la corporation :
- En premiers, l’article 66-5 : – En toutes matières, que ce soit dans le domaine du conseil ou dans celui de la défense, les consultations adressées par un avocat à son client ou destinées à celui-ci, les correspondances échangées entre le client et son avocat, entre l’avocat et ses confrères, les notes d’entretien et, plus généralement, toutes les pièces du dossier sont couvertes par le secret professionnel.
- En outre, l’article 226-13 indique que « la révélation d’une information à caractère secret par une personne qui en est dépositaire soit par état ou par profession, soit en raison d’une mission ou d’une fonction temporaire (…) » peut être punie d’emprisonnement et d’amende.
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
Les plus consultés sur iTPro.fr
- IA : la sécurité se prépare aux accès agentiques
- De l’adoption à la maîtrise : le véritable défi de l’IA en entreprise
- Microsoft Digital Defense Report 2026 : dix priorités pour bâtir une cyber résilience durable
- L’IA ne manque pas d’intelligence mais les entreprises manquent de préparation
Articles les + lus
Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
IA générative dans le secteur public : le cloud souverain s’impose comme priorité
L’illusion du contrôle à l’ère du cloud globalisé
Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
À la une de la chaîne Cloud
- Cloud public : la sécurité des données s’impose comme premier critère pour les agents publics
- La bascule Entra Cloud First : le risque a déjà déménagé, la sécurité pas encore
- IA générative dans le secteur public : le cloud souverain s’impose comme priorité
- L’illusion du contrôle à l’ère du cloud globalisé
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels




