
Le secteur financier est une cible de choix pour les cybercriminels et les nouvelles directives bancaires au sein de l’Union Européenne vont sans doute élargir la surface d’attaque de services financiers et de leurs clients …
L’évolution du secteur FinTech fait trembler les entreprises
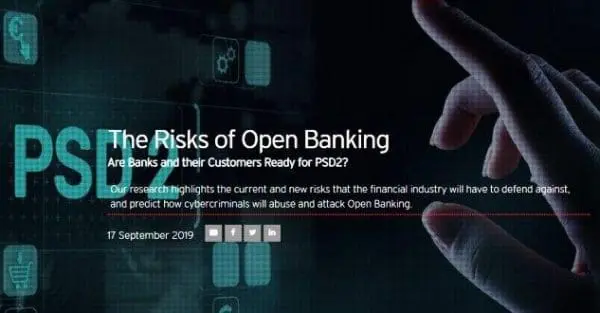
L’Open Banking face aux menaces
Quel est l’impact de la nouvelle Directive Européenne sur les services de paiement (DSP2) ? L’objectif est de permettre aux utilisateurs de contrôler plus les données financières et les partager avec une nouvelle génération d’entreprises innovantes en matière de technologie financière (FinTech).
A l’échelle mondiale, ce phénomène se nomme l’Open Banking. Les risques sont là, les scénarios d’attaques aussi, il faut les évaluer finement pour accompagner les entreprises.
5 scénarios d’attaque possibles
Voici les scénarios d’attaques dans le cadre du nouveau régime réglementaire :
-
Attaques contre les API
Les API, au cœur de l’Open Banking, permettent à des tiers agréés d’accéder aux données bancaires des utilisateurs pour proposer de nouveaux services financiers innovants. Les failles de mise en œuvre de ces API permettent aux pirates d’exploiter les serveurs de back-office pour dérober des données.
-
Attaques contre les entreprises de la FinTech
Les utilisateurs vont établir une nouvelle relation de confiance avec des prestataires ne disposant pas nécessairement des mêmes garanties en matière de protection des données.
Les entreprises de la FinTech intervenant dans le domaine de l’Open Banking comprennent 20 salariés en moyenne, mais aucun professionnel dédié à la sécurité. Cibles idéales pour les hackers qui peuvent profiter des failles de sécurité de leurs applications mobiles, API, techniques de partage de données et modules de sécurité, en cas de mise en œuvre incorrecte…
Téléchargez cette ressource

SIEM & PME : Comment construire la boîte noire de votre SI ?
Passez à la cybersécurité proactive, transformez la collecte et l’analyse des logs en un bouclier dynamique contre les cybermenaces. Découvrez comment mettre en place une approche SIEM modulaire, évolutive et accessible, pour anticiper, détecter et réagir efficacement aux attaques.
Les articles les plus consultés
A travers cette chaîne
A travers ITPro
- ActiveViam fait travailler les data scientists et les décideurs métiers ensemble
- 10 grandes tendances Business Intelligence
- Dark Web : où sont vos données dérobées ?
- Intelligence Artificielle : DeepKube sécurise en profondeur les données des entreprises
- Les projets d’intégration augmentent la charge de travail des services IT
Les plus consultés sur iTPro.fr
- Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
- Cybercriminalité bancaire : l’IA industrialise les attaques en 2026
- Shadow AI en France : les RSSI alertent, mais la gouvernance des agents IA reste à la traîne
- Attaques edge : les fournisseurs, nouvelle cible prioritaire des cybercriminels
Articles les + lus
Data centers : 31 600 milliards de dollars d’investissements d’ici 2050, l’énergie au cœur de la nouvelle géographie du calcul
IA de confiance : le facteur clé pour rentabiliser les projets d’entreprise
Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
Cybercriminalité bancaire : l’IA industrialise les attaques en 2026
Ransomware en santé : la double extorsion fait exploser la facture en Europe
À la une de la chaîne Data
- Data centers : 31 600 milliards de dollars d’investissements d’ici 2050, l’énergie au cœur de la nouvelle géographie du calcul
- IA de confiance : le facteur clé pour rentabiliser les projets d’entreprise
- Hôpitaux virtuels : renforcer le système de santé français grâce au numérique
- Cybercriminalité bancaire : l’IA industrialise les attaques en 2026
- Ransomware en santé : la double extorsion fait exploser la facture en Europe




